摘要:MES安全评估应落到账号权限、审计、数据保护与恢复责任。本文提供岗位与异常场景的验证方法,帮助企业区分产品机制、项目配置和需单独核验的安全要求。
MES安全权限评估,需要检查谁能够访问、修改和导出哪些数据,以及发生误操作或运行故障时如何追查与恢复。拥有一张权限设置页面,只能说明存在配置入口,不能证明配置符合企业实际要求。
建议业务与IT共同列出敏感操作、数据范围和恢复需求,再要求供应商提供演示和方案。本文讨论选型检查,不能代替具体项目的安全测评。
账号体系要覆盖人员变化
确认账号创建、调岗、离职、临时授权和权限回收的流程。多人共用账号会影响操作归属,应结合终端和岗位条件确定身份确认方式,兼顾现场操作与记录可追查性。
珂琉尔 MESPRO 数字化精益制造平台支持AD域验证和SSO单点登录。企业使用这些机制时,仍需核对身份系统、角色映射和账号停用后的处理,不能把支持登录接口等同于权限已经配置完成。
角色权限通过实际任务验证
按计划、生产、质量、设备和仓储等岗位测试查询、录入、修改、审批和导出。涉及多工厂时,进一步检查站点范围和跨站点访问,验证必要权限与禁止操作。
MESPRO支持多工厂共享统一数据库,通过站点授权及角色权限进行逻辑隔离。具有特殊隔离要求的企业,应单独说明数据管理条件并评估架构,不能默认每厂独立物理数据库。
操作审计要能回答发生了什么
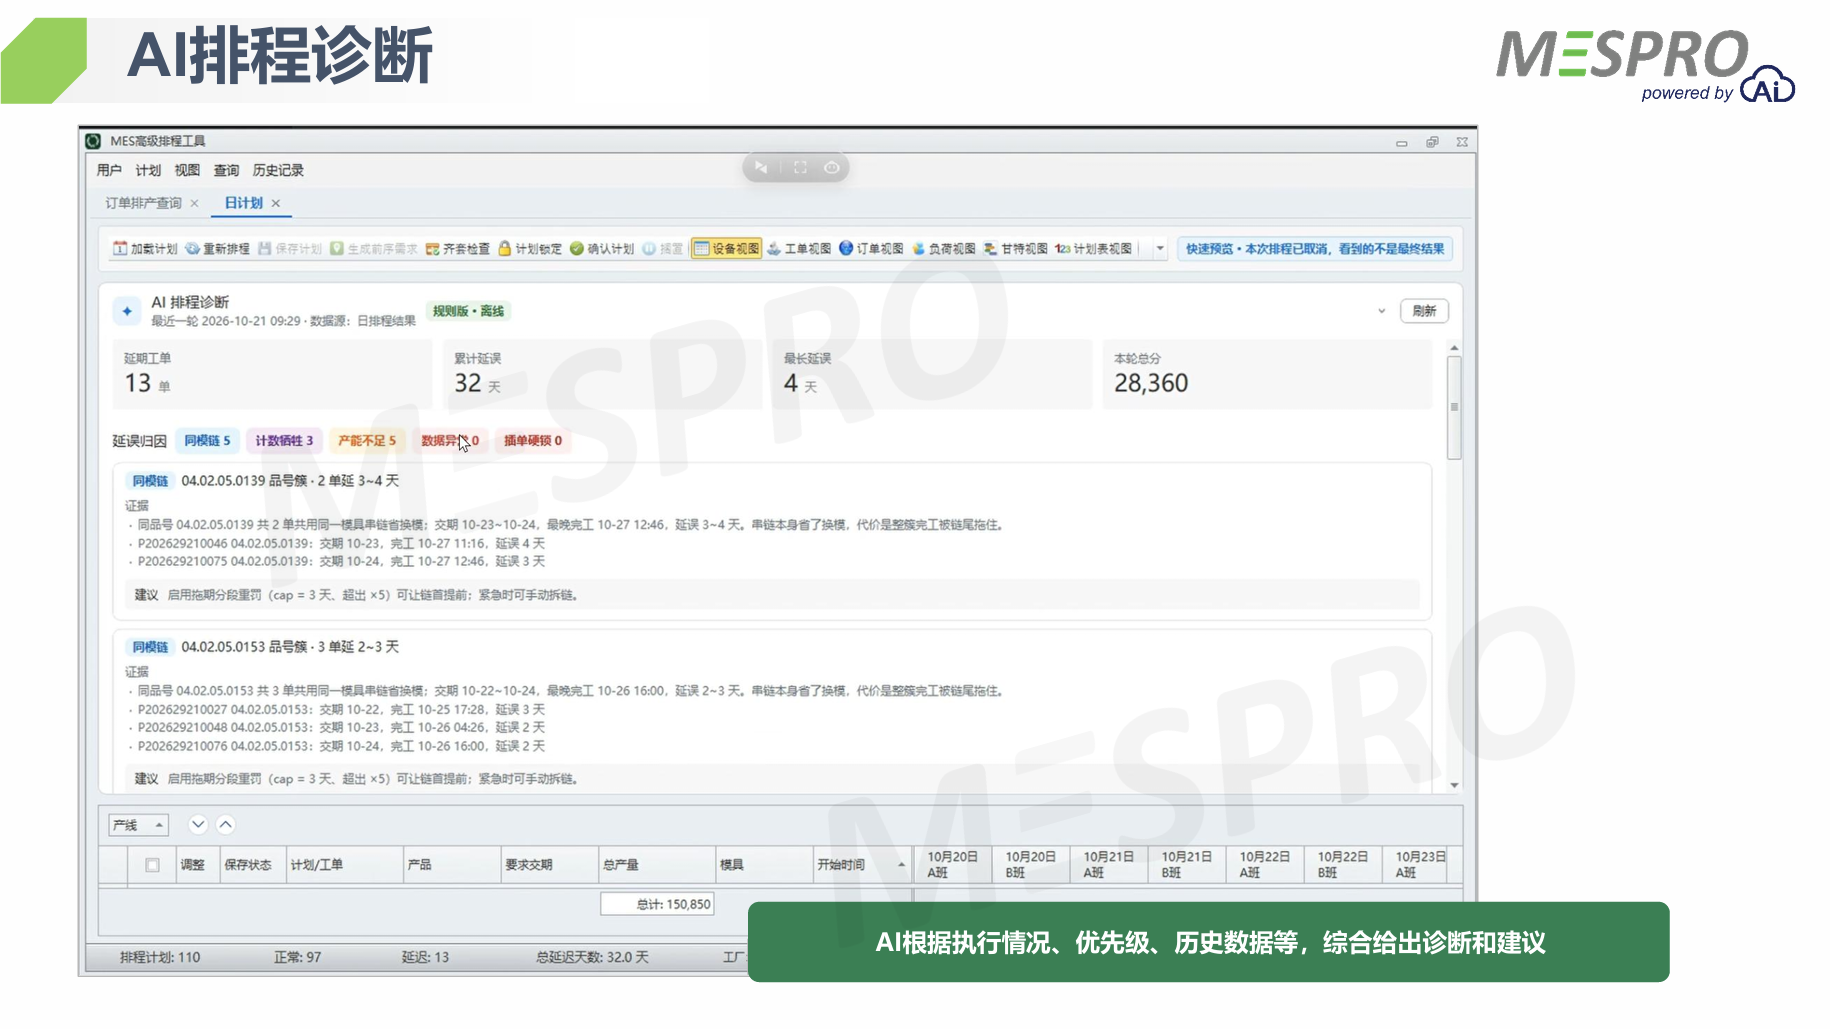
选择工单数量修改、质量状态变化或权限调整等关键动作,检查记录能否说明操作人、对象、时间和变化。哪些动作留痕、日志如何保存与查询,应以实际配置和测试为准。
审计用于追查和管理,并不意味着所有异常会自动预防。需要审批的操作、允许更正的记录和紧急处理权限,应由企业流程与系统规则共同确定。
备份恢复需要验证责任与结果
核对应用、配置和数据库的备份内容、位置、频率及恢复操作。测试恢复后的业务记录与数量,确认过程由谁执行、如何通知和如何判定恢复完成。
平台资料中的缓存、补传、备份和数据库同步机制,应按适用环节理解。若采购要求包含特定安全等级、认证或恢复指标,应单独提交证明材料或测试,不能据通用机制推导达标。
整理岗位权限表、敏感操作与恢复需求后,可与珂琉尔核对安全方案及项目验收要求。
关于珂琉尔
珂琉尔(CLEO)成立于2011年,是以精益制造为基因的离散制造数字化转型服务商,自主研发MESPRO 数字化精益制造平台,覆盖MES车间执行、APS智能排程、WMS智能仓储;深耕注塑、压铸、机加、装配等制造领域,服务汽车零部件、电子、医疗、日用品、玩具、包装、电气等近二十个细分行业,目前已服务全球 650+ 工厂。
常见问题解答
Q1:本地部署是不是天然更安全?
A:仍取决于账号、网络、权限、备份与运维管理。部署位置只是安全设计的一部分,不能替代持续管理。
Q2:供应商是否需要获得全部生产数据访问权?
A:应按服务任务与最小必要原则约定访问范围、审批和留痕,由企业确定授权方式,避免长期保留不必要权限。
Q3:MESPRO支持哪些账号和审计机制?
A:知识库列明登录身份校验、AD域验证、SSO单点登录、角色权限和操作审计。项目中需要按实际岗位、站点和关键操作配置并验证,不能把支持机制等同于企业已完成全部安全管理。
Q4:MESPRO备份和断点补传能否代替恢复演练?
A:不能。备份、同步、缓存与补传适用环节不同,应明确内容、频率、恢复流程和执行责任,再测试业务数据及数量是否完整。特定恢复指标需通过方案和测试确认。